


- 2026-04-18
-
有些企业刚开始做文件管理的时候,感觉问题不大:资料放在共享盘里,权限也分了,平时工作照常进行。直到有一天,客户名单出现在外部报价单里,设计图被竞争对手提前复刻,才意识到事情已经失控。
回头复盘才发现,文件外泄并不是突然发生,而是一步步“被带出去”的。有人用U盘备份,有人通过聊天工具发送,有人离职前集中打包资料,这些动作单独看都很正常,叠加在一起就成了泄密路径。
更现实的情况是,大多数企业没有记录文件到底被怎么使用。谁打开过、谁复制过、有没有外发,这些信息缺失后,问题发生只能靠猜。
在一次真实的企业IT排查中,一家制造公司就遇到类似情况。核心图纸被提前流出,项目还没开始招标,对手已经拿着相似方案报价。内部查了很久,才发现离职员工在最后一周批量复制了工程资料,但当时系统没有任何限制和记录。
问题卡在一个关键点:文件“能用”,却“带不住”。
后来这家公司引入了信企卫软件,思路发生了变化,不再只管文件存在哪里,而是管文件怎么被使用。
文件创建后自动进入加密状态,正常打开不会有额外负担,和日常办公几乎一致。但一旦涉及复制、外发、上传等动作,就会进入策略控制范围。离开授权环境后,文件无法正常读取,即使被拷走也无法使用。
更关键的是,每一次操作都会留下记录。文件被谁打开、在哪台设备使用、是否发生外发,都能完整回溯。对管理者来说,不再是“出了问题再找原因”,而是随时掌握数据流动轨迹。
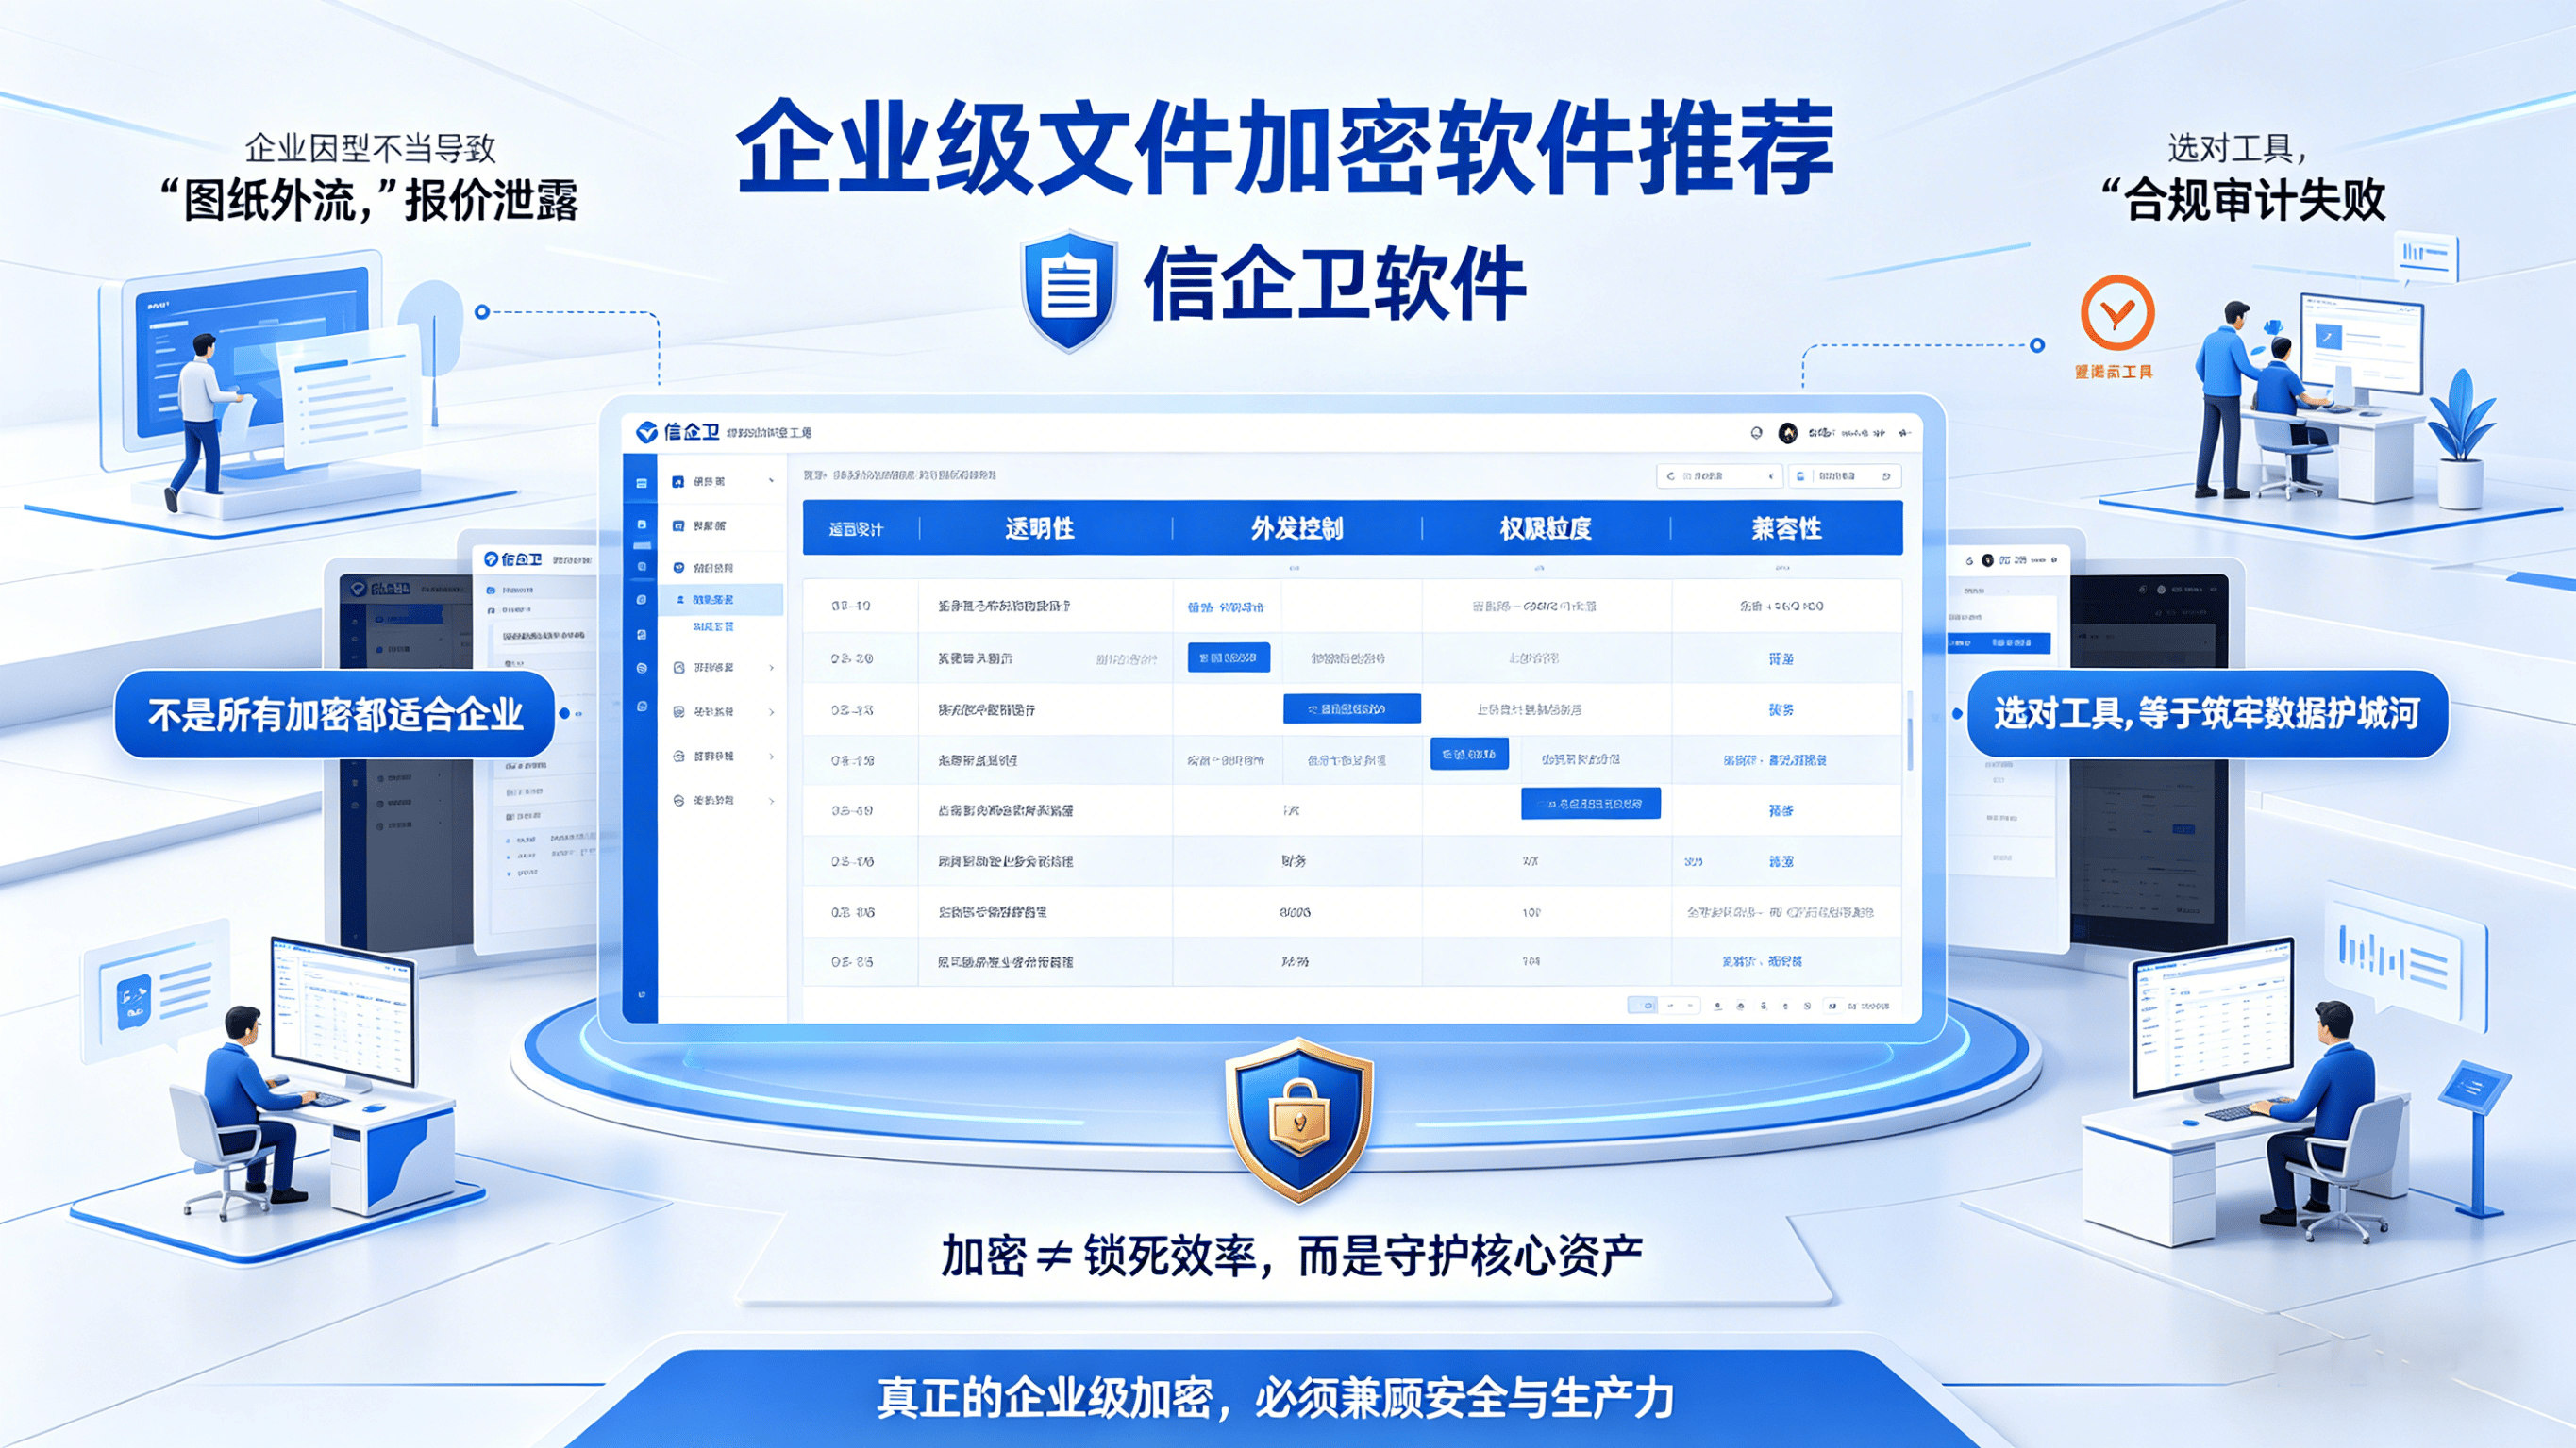
不少企业在对比后会发现一个现实问题:文件安全不是靠“禁止”,而是靠“控制路径”。只要流动过程没有边界,再复杂的存储方式也很难真正挡住风险。
还有一些常见误区也容易被忽略,比如权限过宽导致所有人都能访问核心资料,或者只做本地加密但忽略外发通道。这些问题在平时看不出来,一旦遇到人员变动或业务调整,风险就集中暴露。
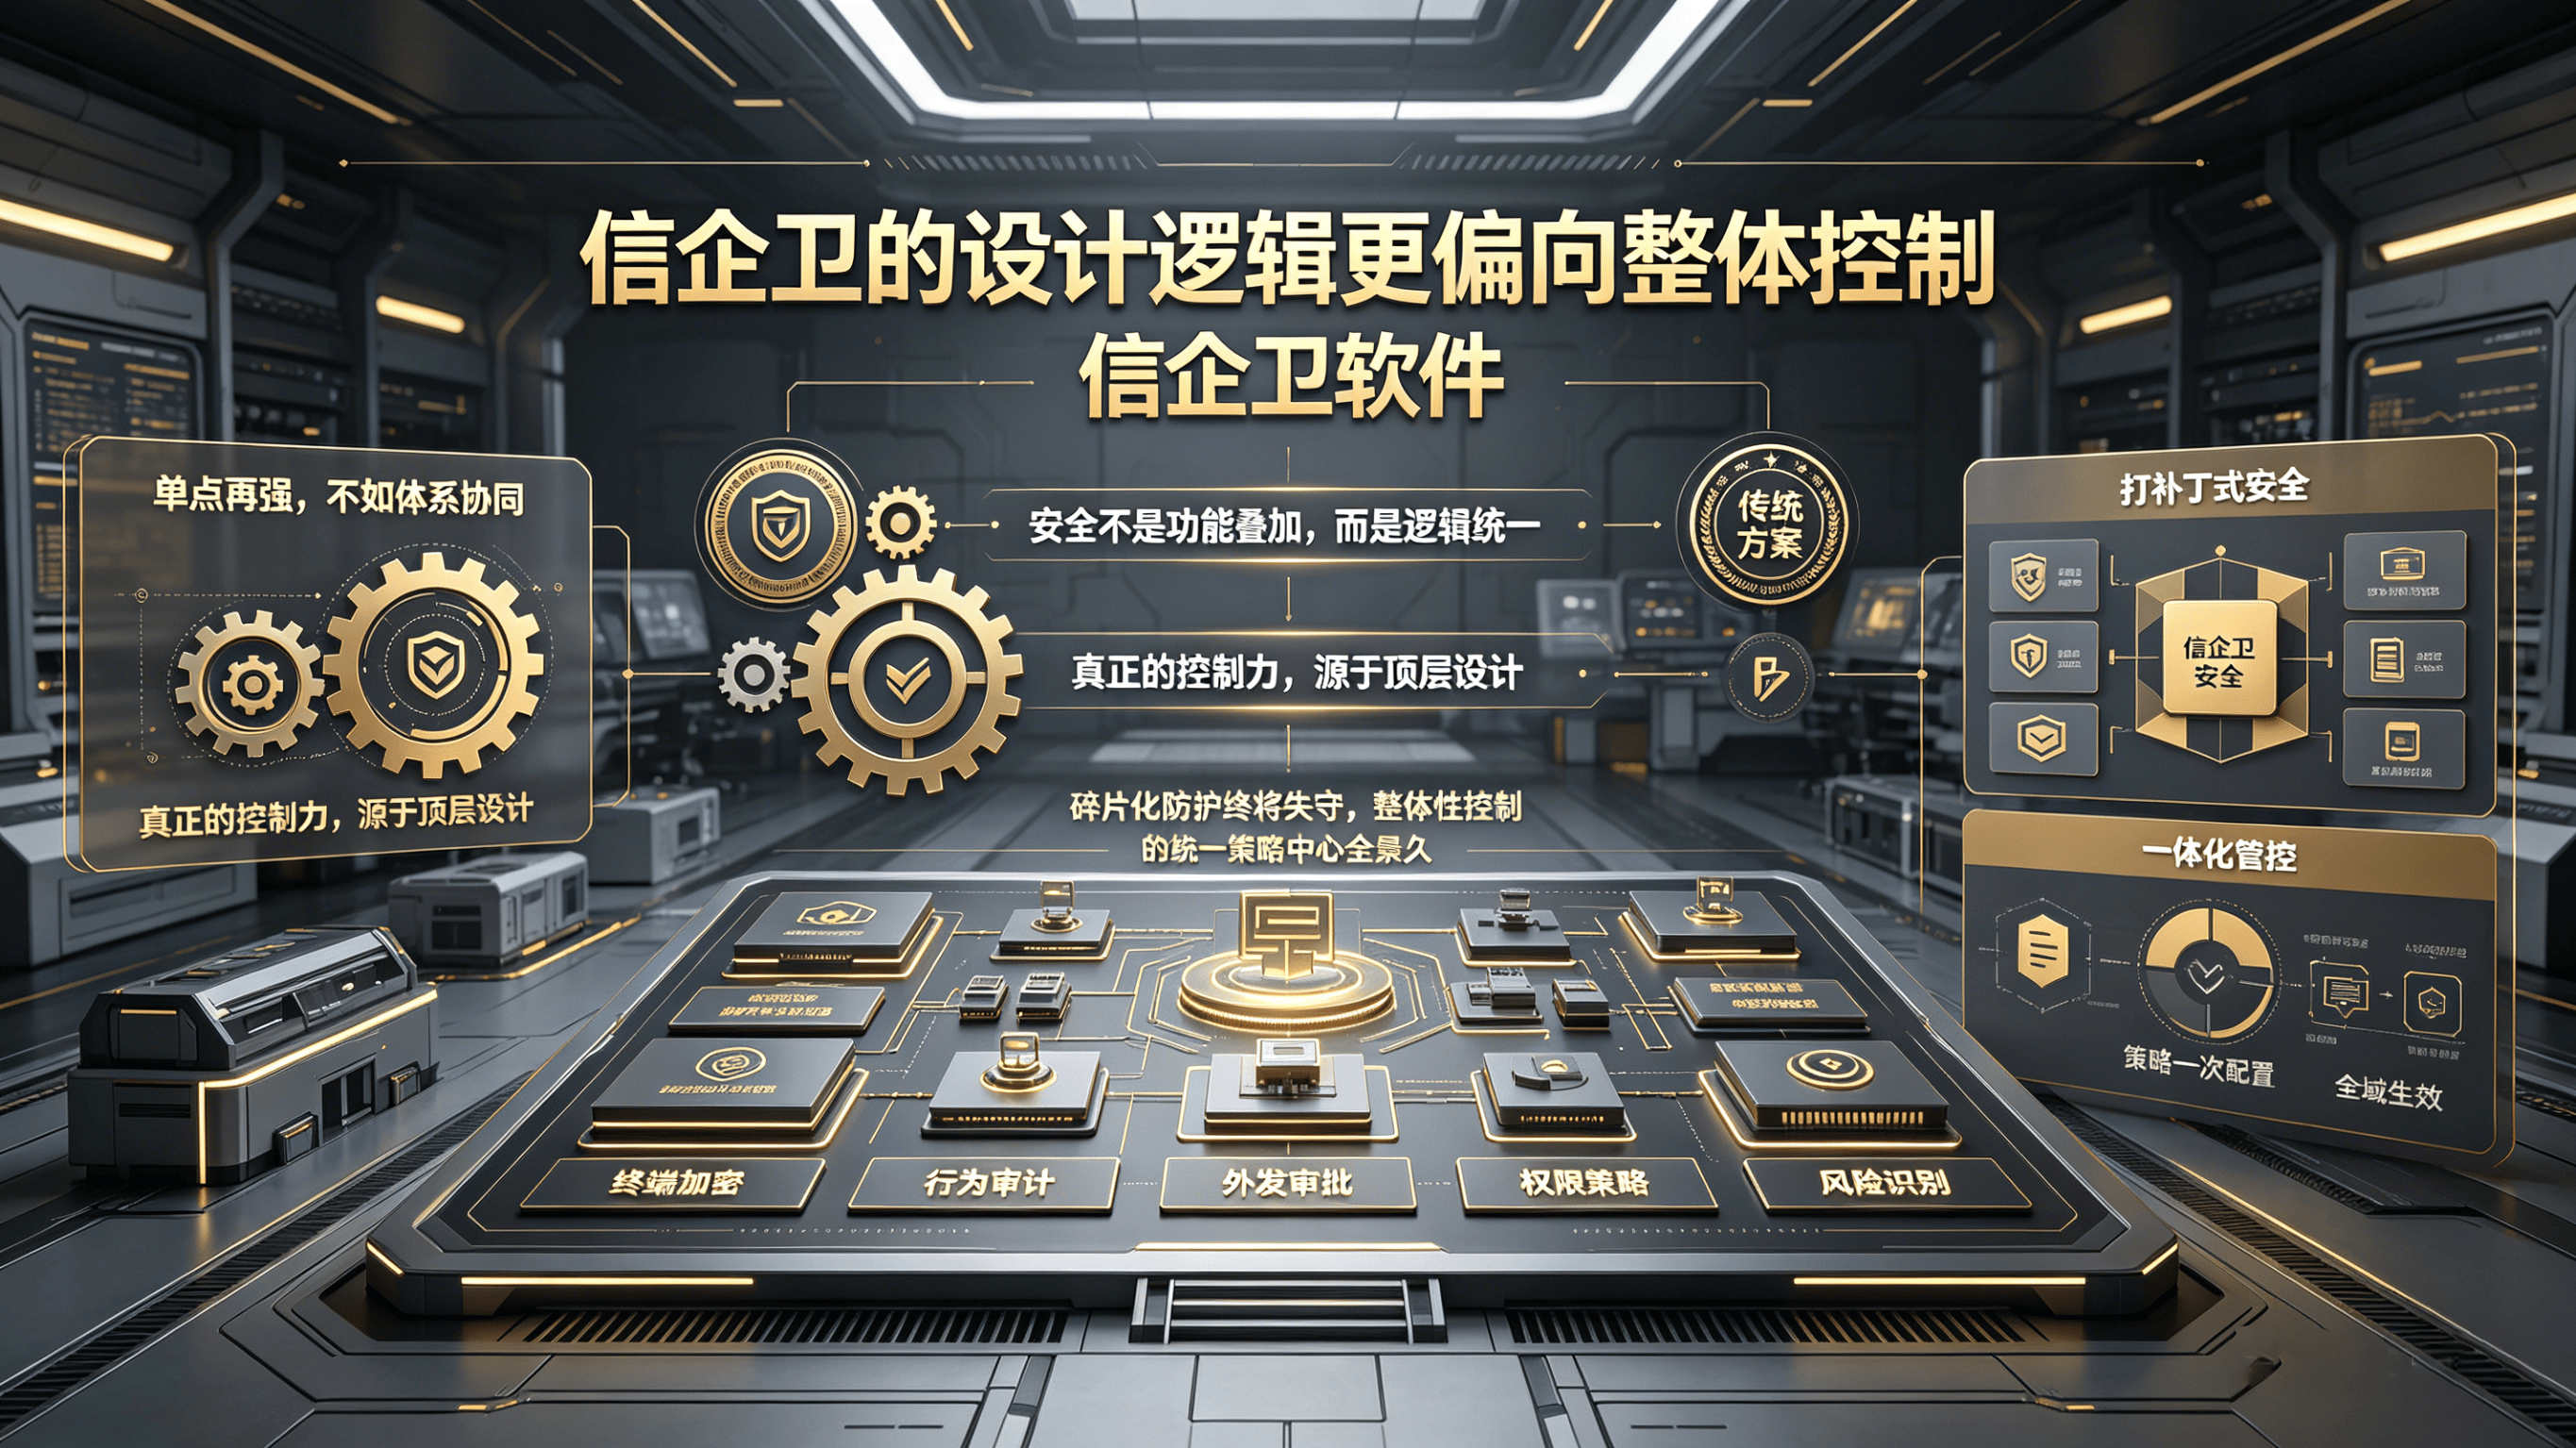
信企卫的设计逻辑更偏向整体控制,把文件从生成、使用到流转全部纳入统一规则之下,让数据始终处在可管理范围内,而不是散落在各个终端设备上。
很多企业在经历过一次泄密事件后才真正意识到,损失往往不是单点的文件丢失,而是客户资源、项目机会、商业节奏的整体被打乱。
当文件可以被随意复制,安全就只停留在表面;当每一次操作都有边界、有记录、有控制,数据才真正回到企业手中。
企业研发数据怎么防泄密?分享5个研发数据防泄密方法,让泄密者
对于研发型企业来说,图纸、源代码、产品方案、技术文档、实验数据等资料,往往就是公司的核心资产。一旦研发数据被员工误发、拷走甚至带走,不仅可能造成经济损失,还可能
数据防泄密系统有哪些?亲测六款好用的数据防泄密软件推荐,20
做企业数据安全的朋友应该都有同感,现在市面上的数据防泄密系统鱼龙混杂,很多软件功能堆得花里胡哨,真装到自己公司里才发现水土不服,要么操作复杂员工根本不愿用,要么