


- 2026-08-31
-
不少企业都踩过这种亏:核心文件泄露了,翻遍所有电脑的本地记录,要么被员工提前删掉,要么关键操作根本没留下痕迹,查来查去半个月也找不到源头,最后只能吃哑巴亏。
很多管理者直到出事才反应过来,平时没做完整的日志审计,真要追溯责任的时候,手里连能拿出来的有效证据都没有。

一、别等出事才后悔,你的公司有迹可查吗?
很多中小团队对日志审计的认知几乎为零,既没有统一的日志留存系统,也没有定期审计的习惯。员工删了本地文件记录、清空浏览器历史,管理者就再也找不到任何操作痕迹;有人偷偷用U盘拷走核心资料,连什么时候插的U盘、拷走了什么文件都查不到。
等到核心数据泄露、合规审计找上门的时候,才发现手里一点有效记录都拿不出来,轻则要花大量时间补材料,重则直接面临合规处罚,前期省下来的那点成本,最后要花几倍的代价补回来。
二、做日志审计,到底要解决哪些问题?
说到日志审计,很多老板第一反应就是"不就是记个录嘛"。其实没那么简单,员工的操作五花八门,涉及文件、上网、聊天、U盘、软件安装等等,哪个环节漏了,真出事的时候就缺关键证据。下面就以信企卫软件为例,说说日志审计要解决的几个核心问题。
问题1:员工操作能全覆盖记录吗?
普通的日志工具只能抓网页浏览记录,很多关键操作根本覆盖不到。信企卫能把全终端的操作全链路记录下来:文件的创建、修改、删除、外发,U盘的插拔时间、拷贝的文件名称,聊天软件里的敏感内容,甚至连软件的安装、卸载、运行时长,所有操作一条不落。就算员工删掉本地的所有操作痕迹,服务器端的日志也不会被篡改,真正做到所有行为全留痕,没有任何遗漏的盲区。
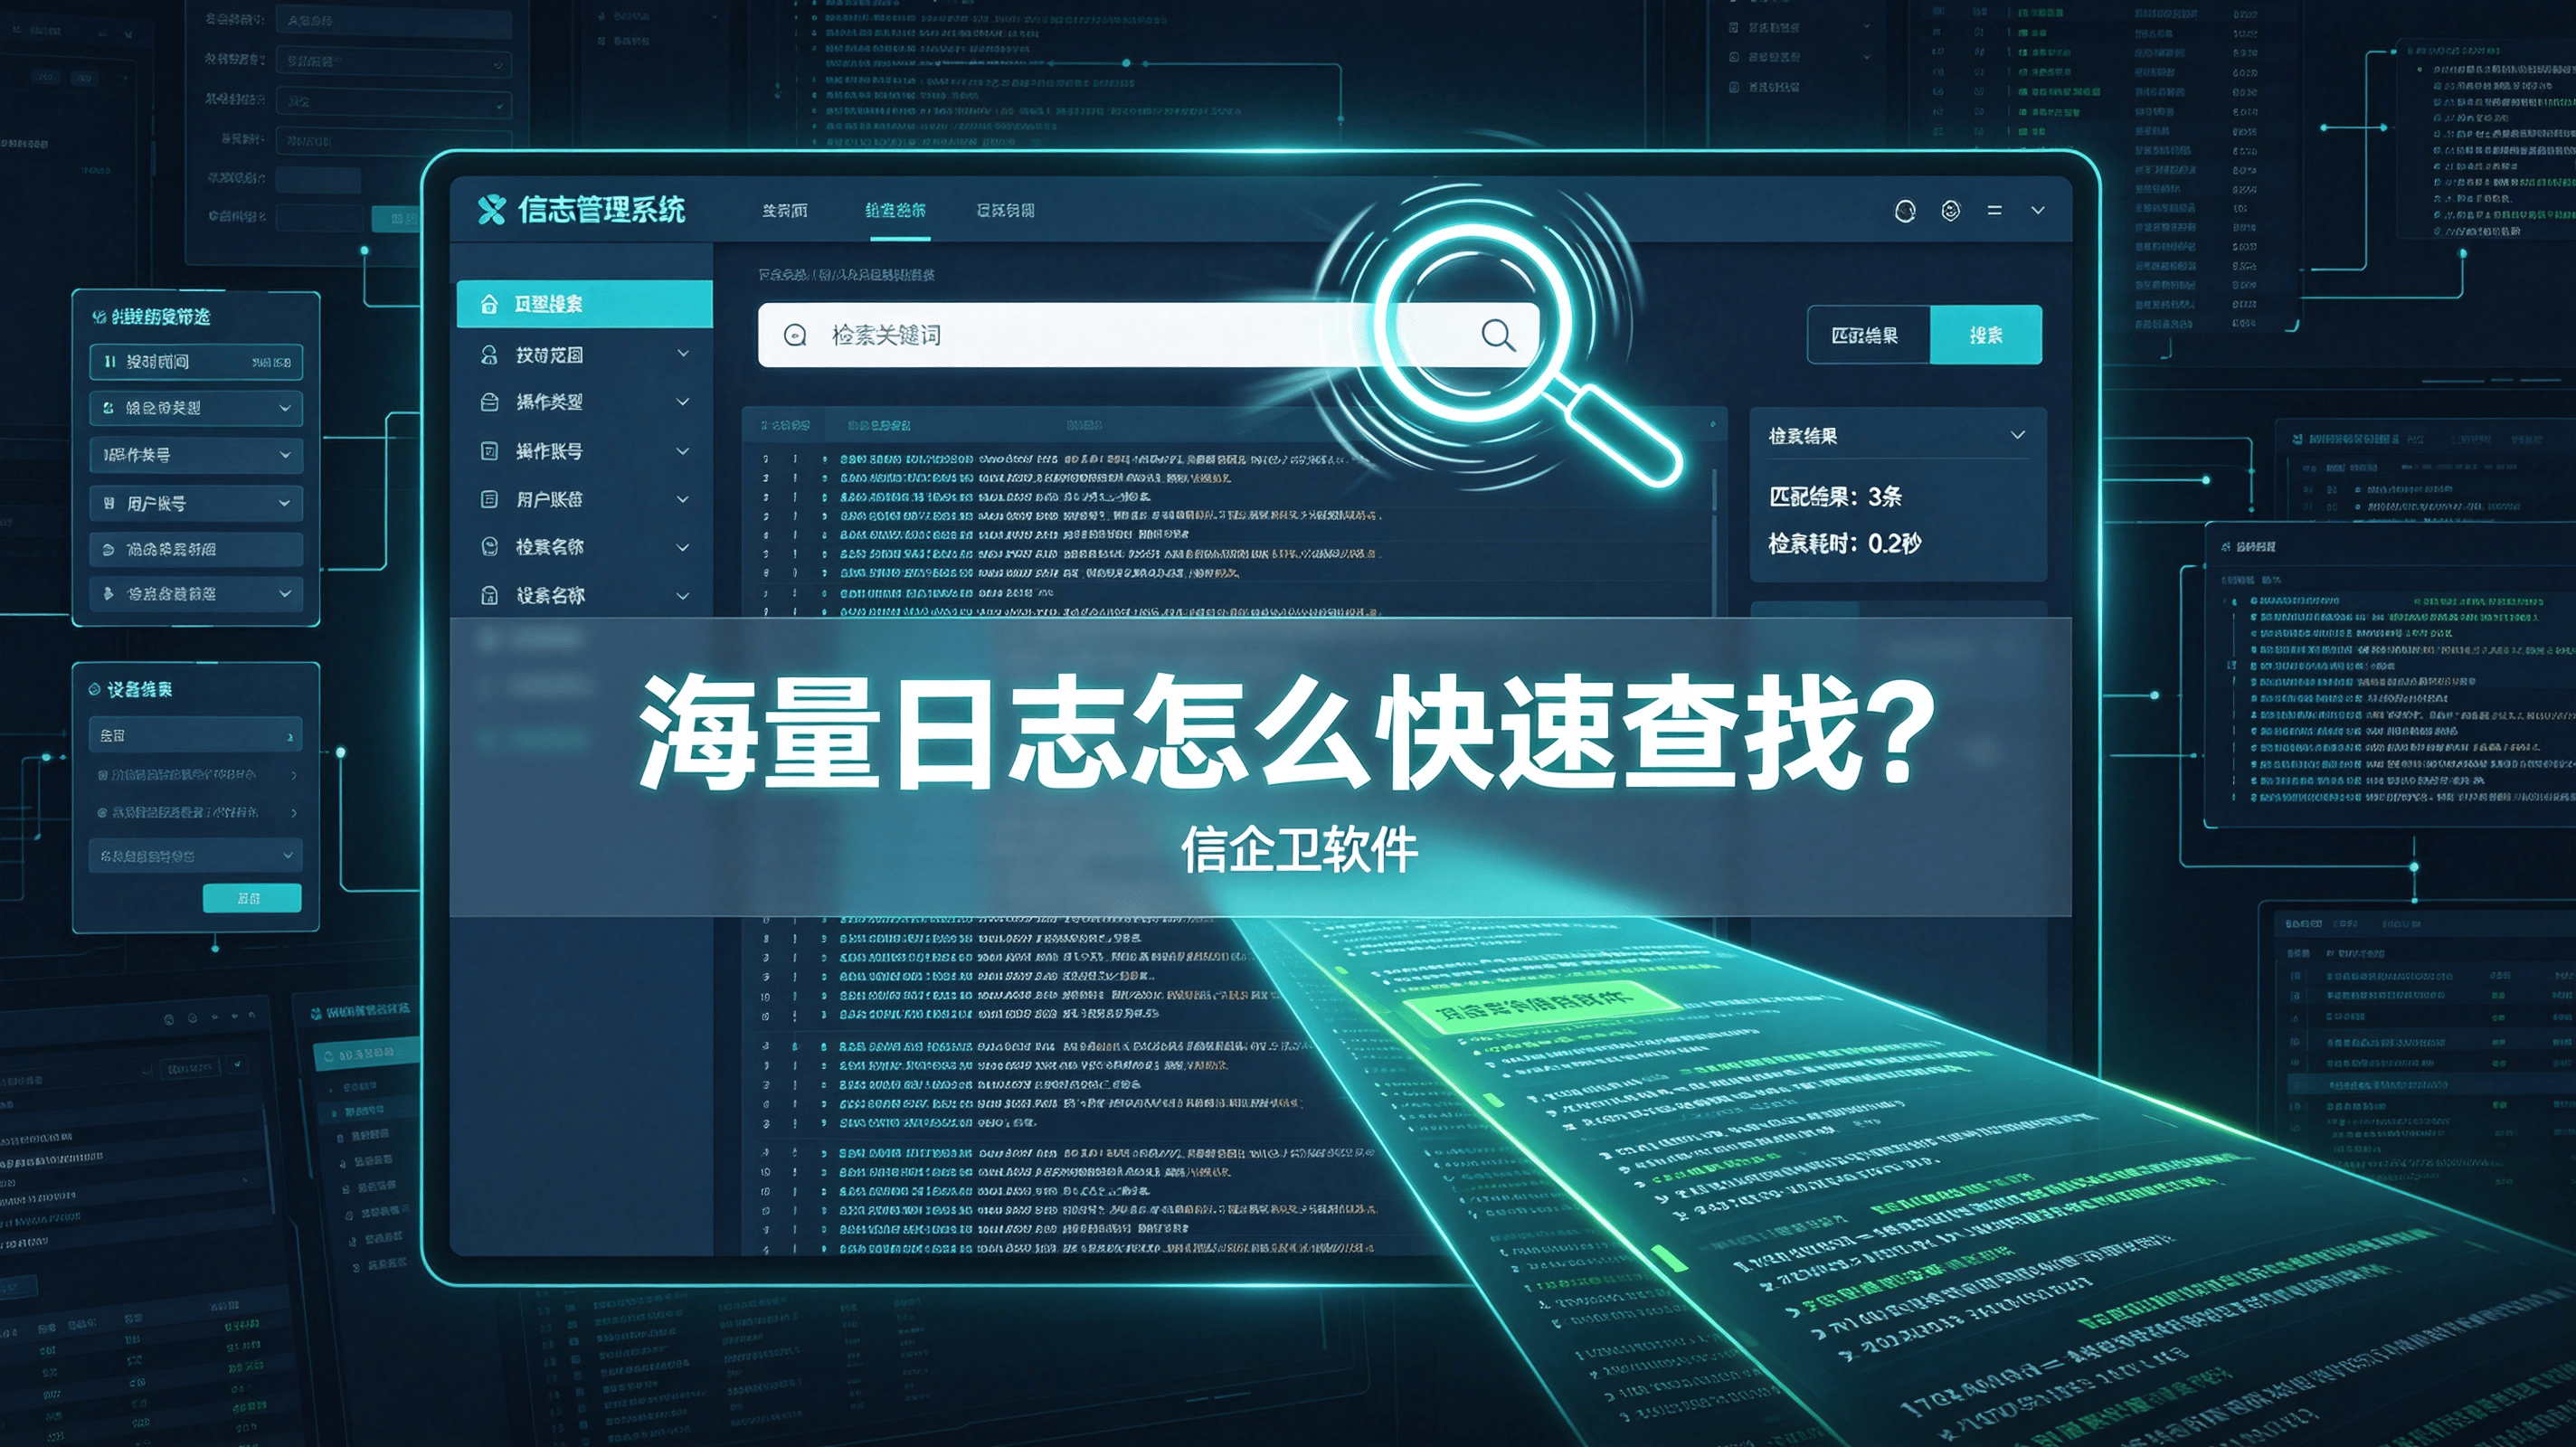
问题2:海量日志怎么快速查找?
全公司几百台终端一天生成几万条日志,一条条翻根本不现实。信企卫自带智能检索功能,按人名、时间、文件名称、敏感关键词任意组合筛选,几秒钟就能定位到你要找的那条记录。比如要查上周谁尝试外发过带项目代号的文件,直接输入关键词和时间范围,相关的所有操作记录立刻全部筛出来,不用人工翻几个小时的日志大海捞针。
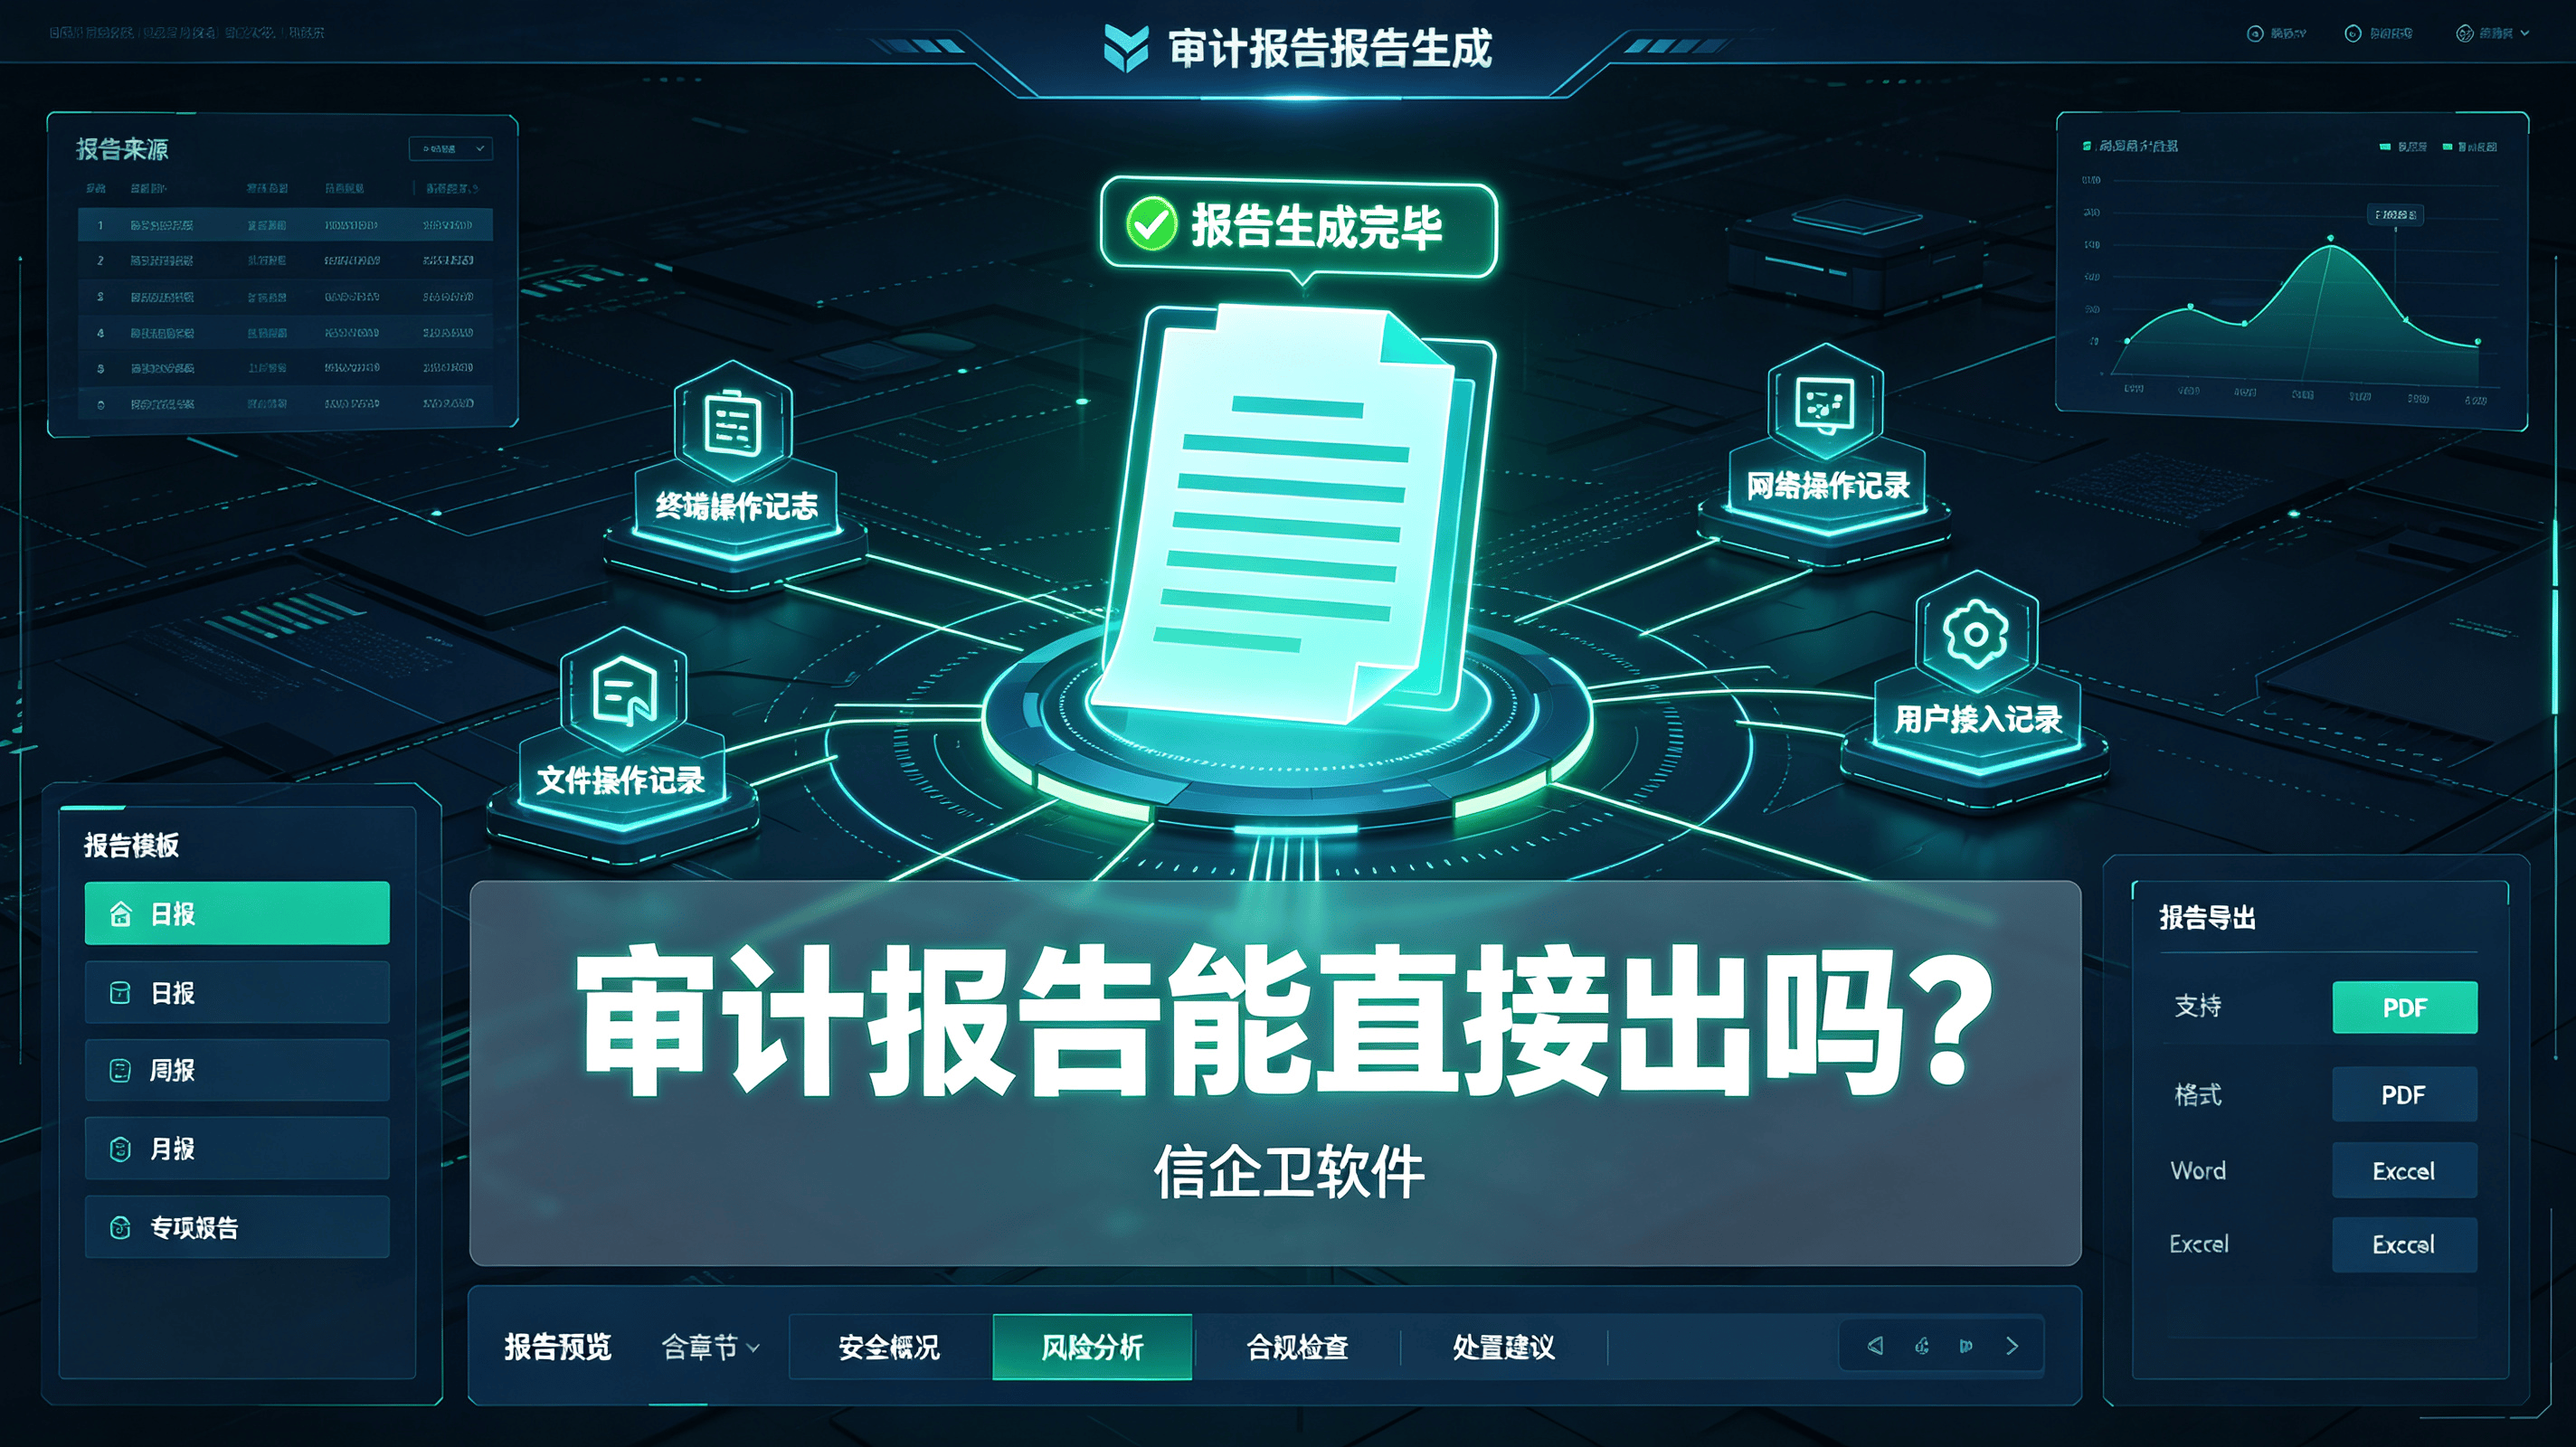
问题3:审计报告能直接出吗?
信企卫可以一键生成标准化的审计报表,所有操作记录按部门、岗位、时间维度自动分类整理,留存格式和周期完全符合等保要求。合规审计的时候直接导出报表就能提交,不用人工挨个统计整理,几个小时的工作量几分钟就能搞定。
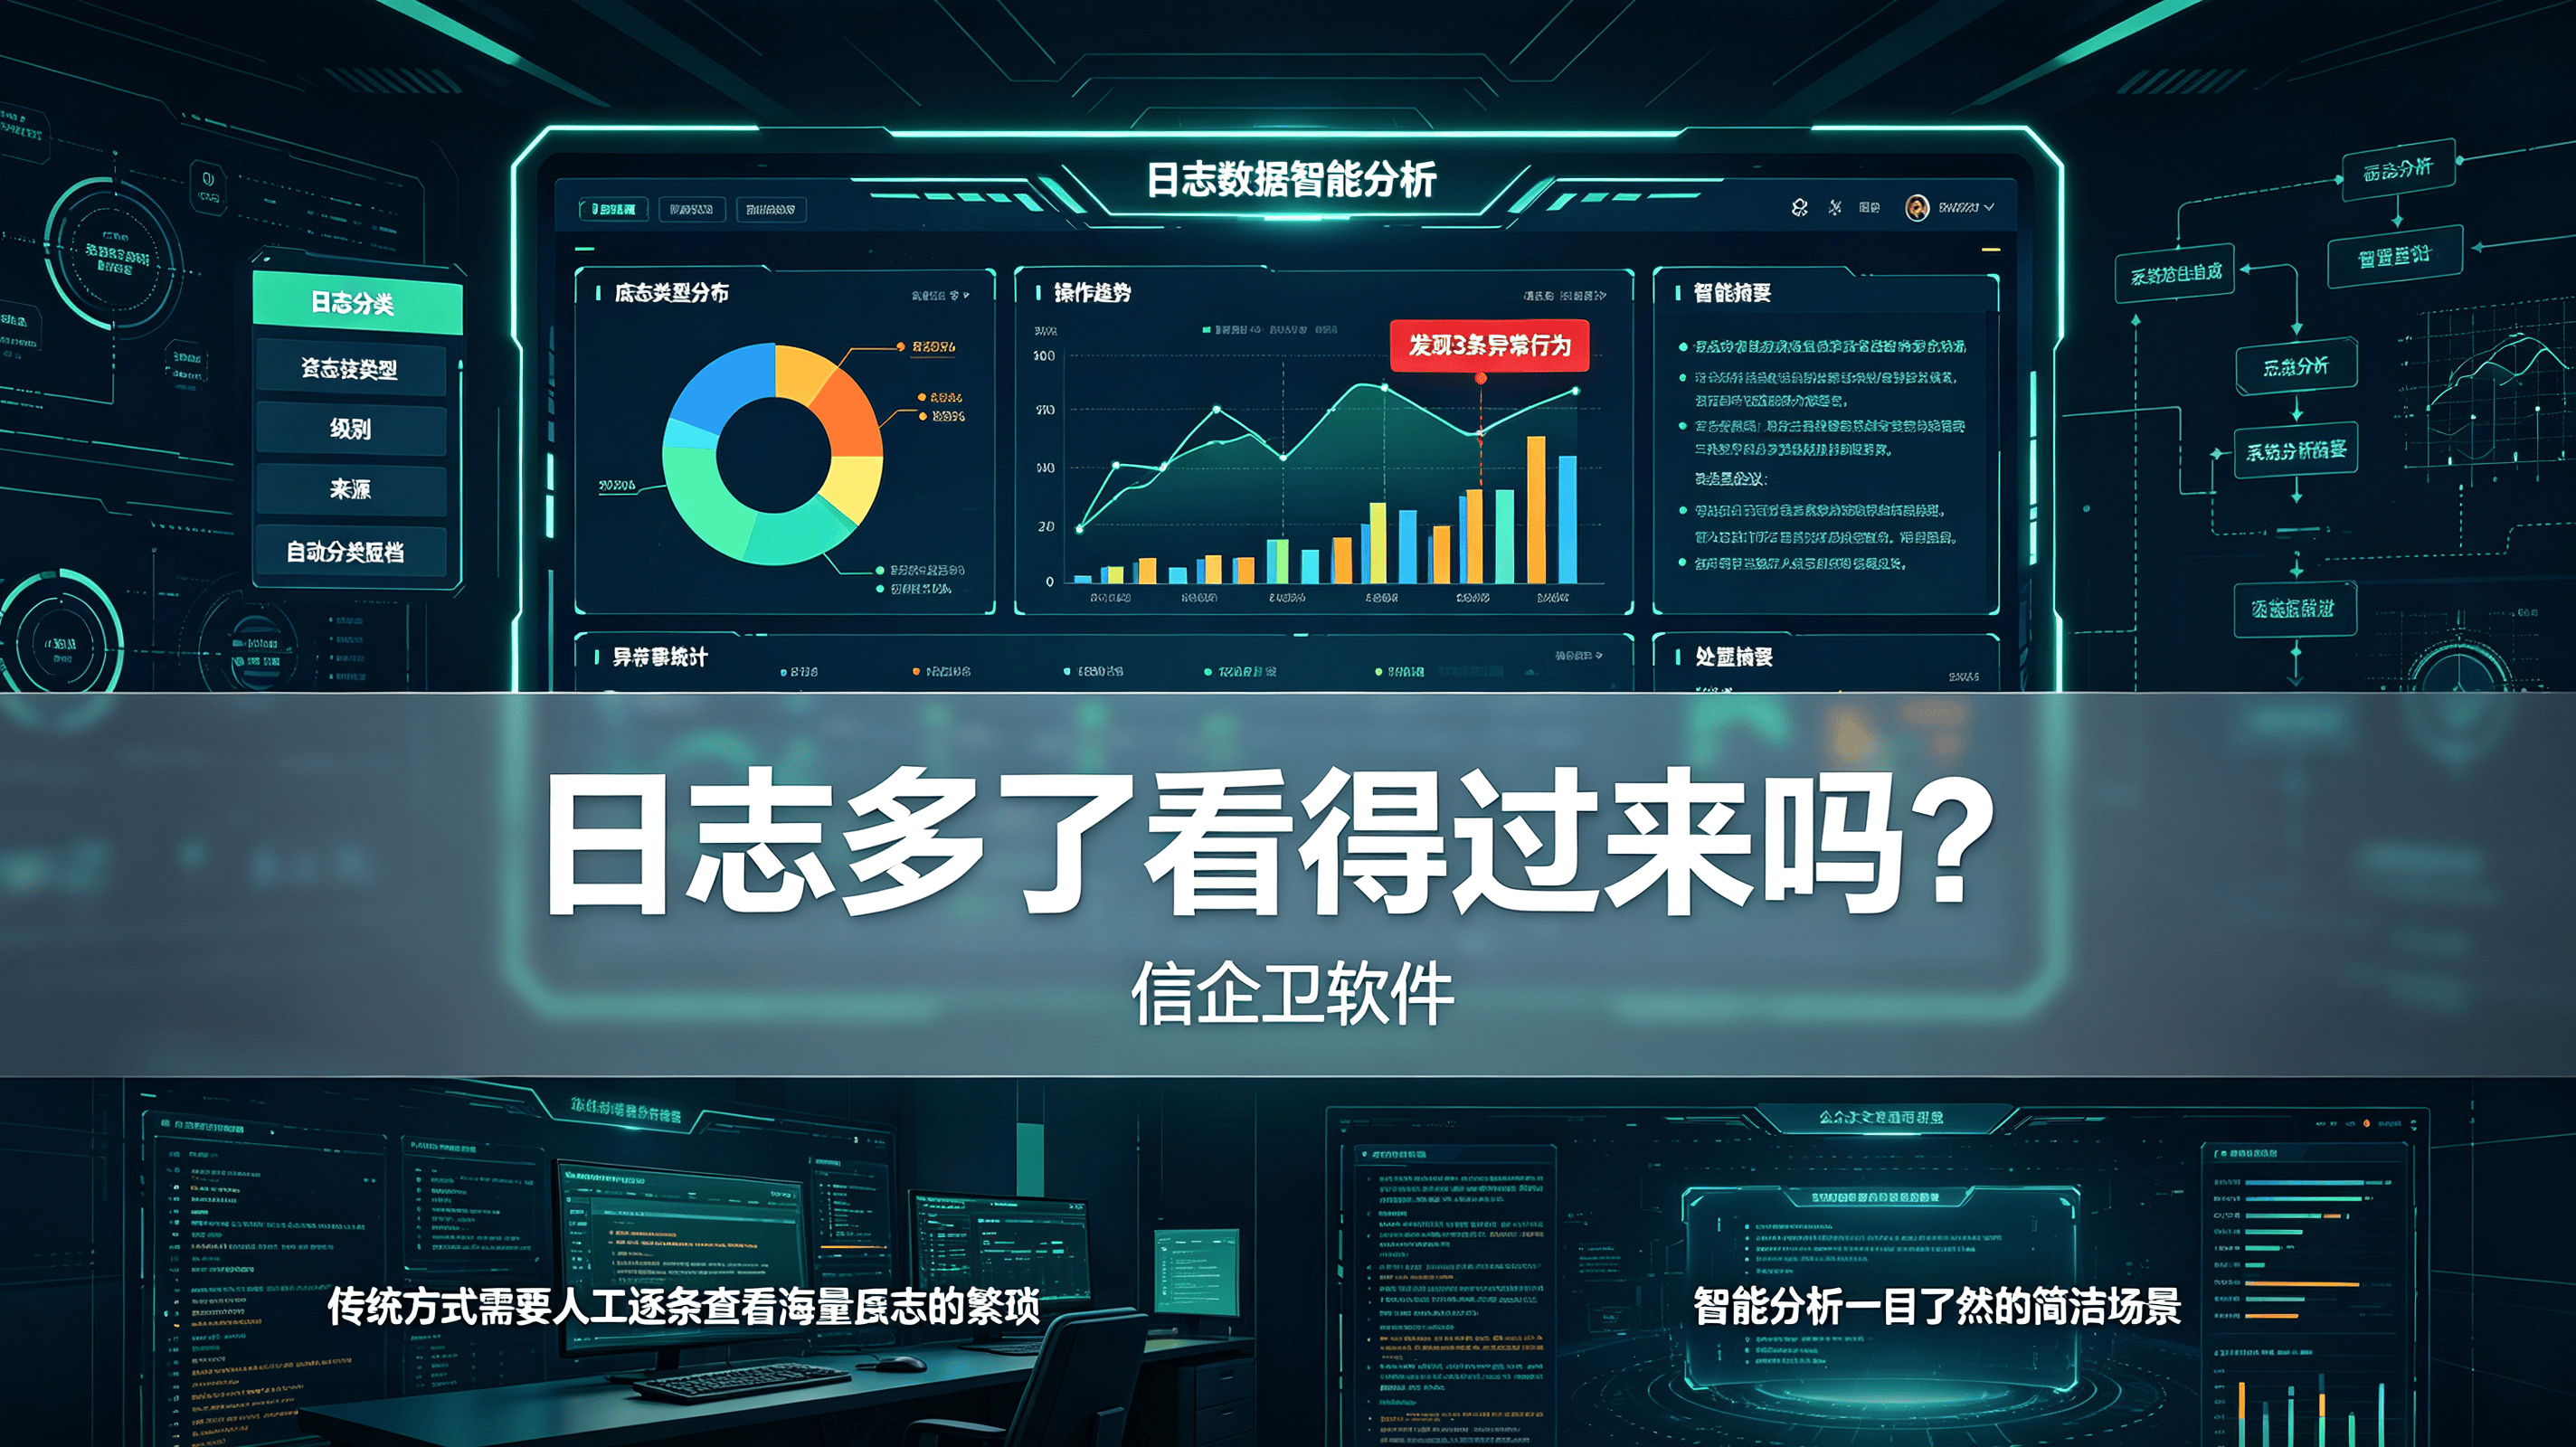
问题4:日志多了看得过来吗?
几万条日志全靠人工看根本不现实,信企卫自带智能风险识别能力,把高频访问涉密文件、频繁尝试外发数据、私连未授权设备这类高风险操作自动高亮标记,还能给管理员推送实时告警。
三、做企业工作日志审计的几点注意事项
做企业工作日志审计,有几个地方得注意。
第一,提前跟员工说清楚。明确告知大家内网终端的操作会被统一记录,不针对个人隐私,只针对办公场景的核心数据防护,避免引起不必要的团队抵触,反而能倒逼大家养成规范的办公习惯。
第二,日志数据要妥善保存。审计日志本身就是核心敏感数据,要设置管理员分级权限,只有指定的安全负责人才能访问完整日志,避免日志本身被随意篡改或者泄露。
第三,定期做审计复盘。不用天天盯着日志看,每周抽半小时看系统自动生成的风险告警,每月做一次全量日志复盘,提前把潜在的泄密风险排查出来,不要等出事了才想着查日志。
第四,选日志审计系统的时候,优先选适配自己现有办公系统的产品,不用盲目追求功能多、价格贵,能覆盖核心操作场景、检索方便、符合合规要求,就是最适合的方案。
四、结语
日志审计从来不是出事之后才用来补窟窿的工具,它是企业内网安全的核心兜底防线。不用投入太高的成本,把日志审计落地做扎实,既能满足合规要求,又能把所有操作轨迹牢牢攥在手里,真遇到数据异常的时候,不用慌不用乱,顺着日志轨迹一秒就能定位到源头,从根源上避免“出事找不到责任人”的被动局面。
企业研发数据怎么防泄密?分享5个研发数据防泄密方法,让泄密者
对于研发型企业来说,图纸、源代码、产品方案、技术文档、实验数据等资料,往往就是公司的核心资产。一旦研发数据被员工误发、拷走甚至带走,不仅可能造成经济损失,还可能
数据防泄密系统有哪些?亲测六款好用的数据防泄密软件推荐,20
做企业数据安全的朋友应该都有同感,现在市面上的数据防泄密系统鱼龙混杂,很多软件功能堆得花里胡哨,真装到自己公司里才发现水土不服,要么操作复杂员工根本不愿用,要么