你有没有想过,当员工在公司内网摸鱼、传输文件、登录各种不明网站的时候,IT管理员究竟能看到多少?更关键的是,万一发生数据泄露,你能第一时间追溯到责任人吗?这个问
很多企业在数字化转型之后都会遇到一个“看不见却很致命”的问题:员工每天在电脑前到底在干什么?数据有没有被带走?访问的网站是否合规?这些问题,如果没有一套成熟的上
上个月帮一家200人的贸易公司做安全整改,老板一上来就倒苦水:“员工私自装盗版软件被发律师函了”“财务电脑中了勒索病毒,账本全加密了”“分公司的人用私人U盘拷走
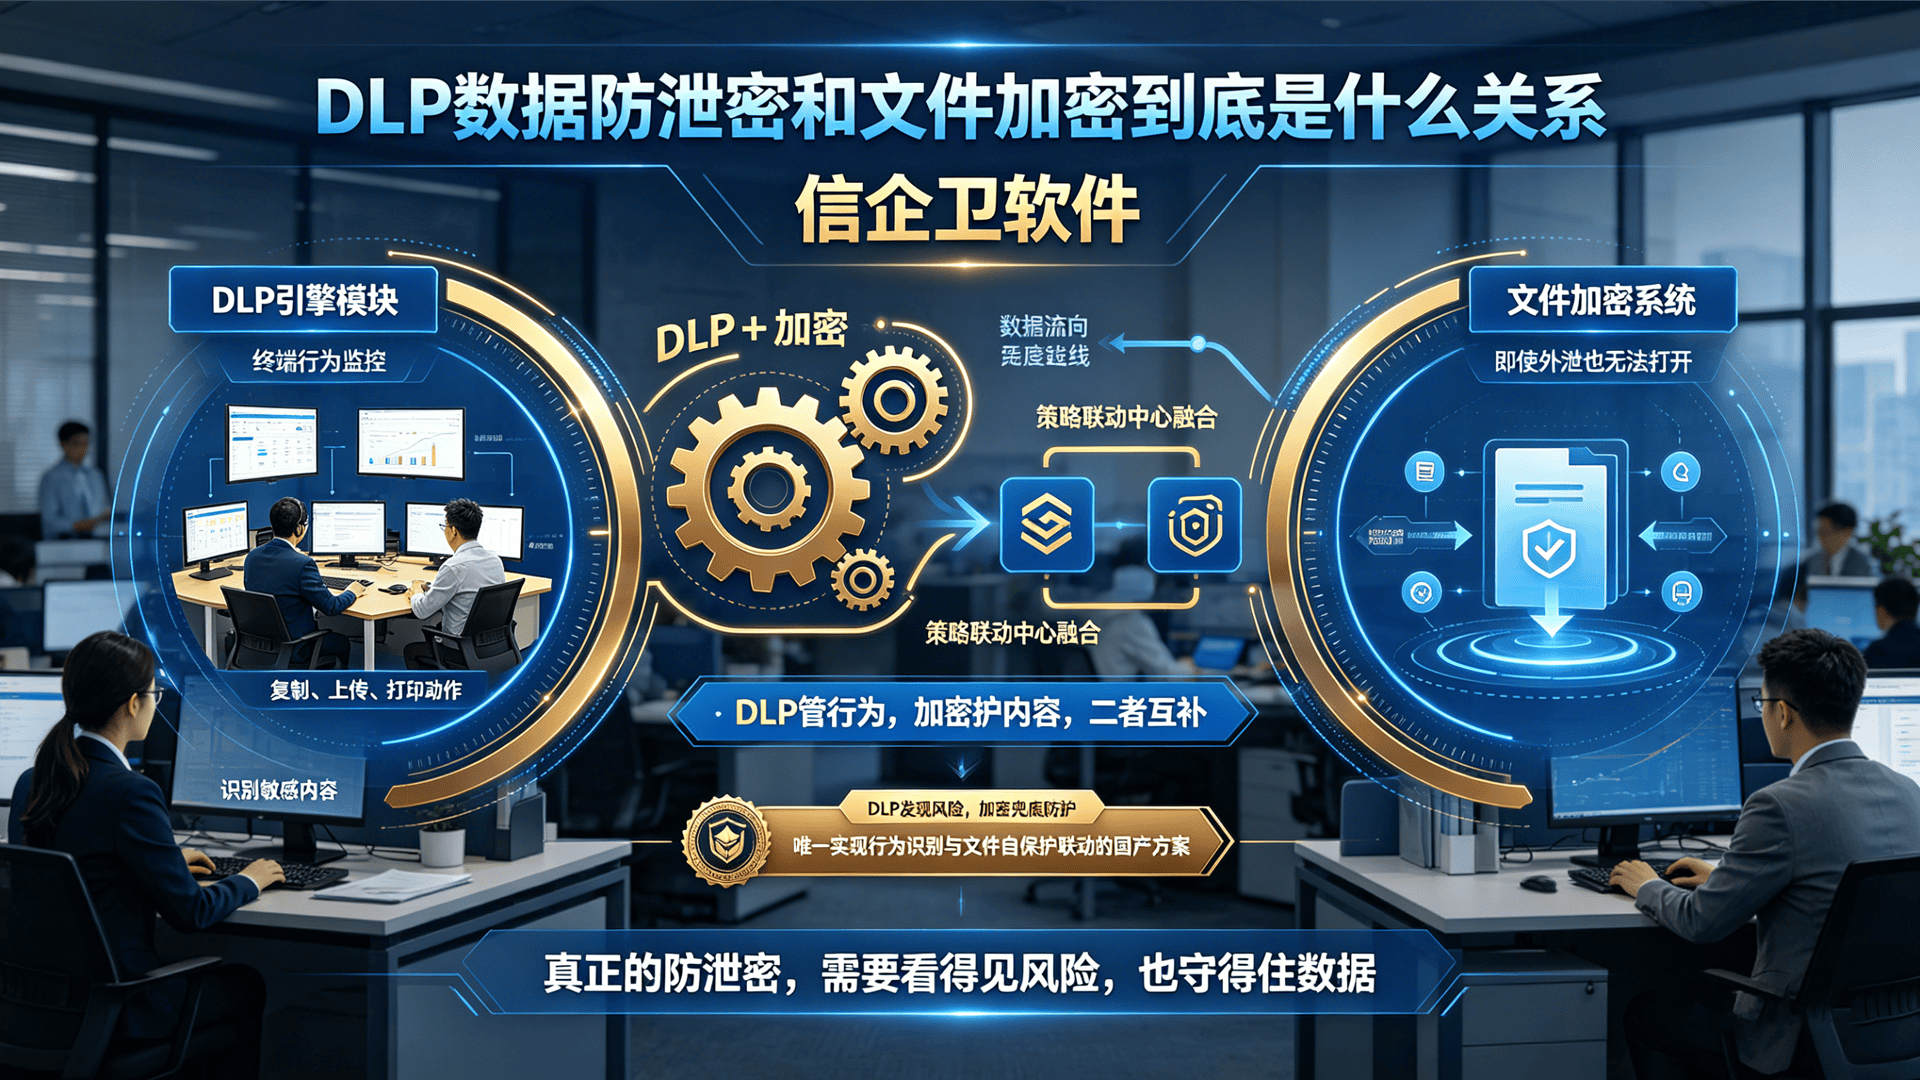
“客户名单被员工用U盘拷走了,报价单通过微信外发给了竞争对手,设计图纸在离职前批量导出……”这些场景是不是听着就头皮发麻?很多企业明明部署了文件加密软件,数据泄
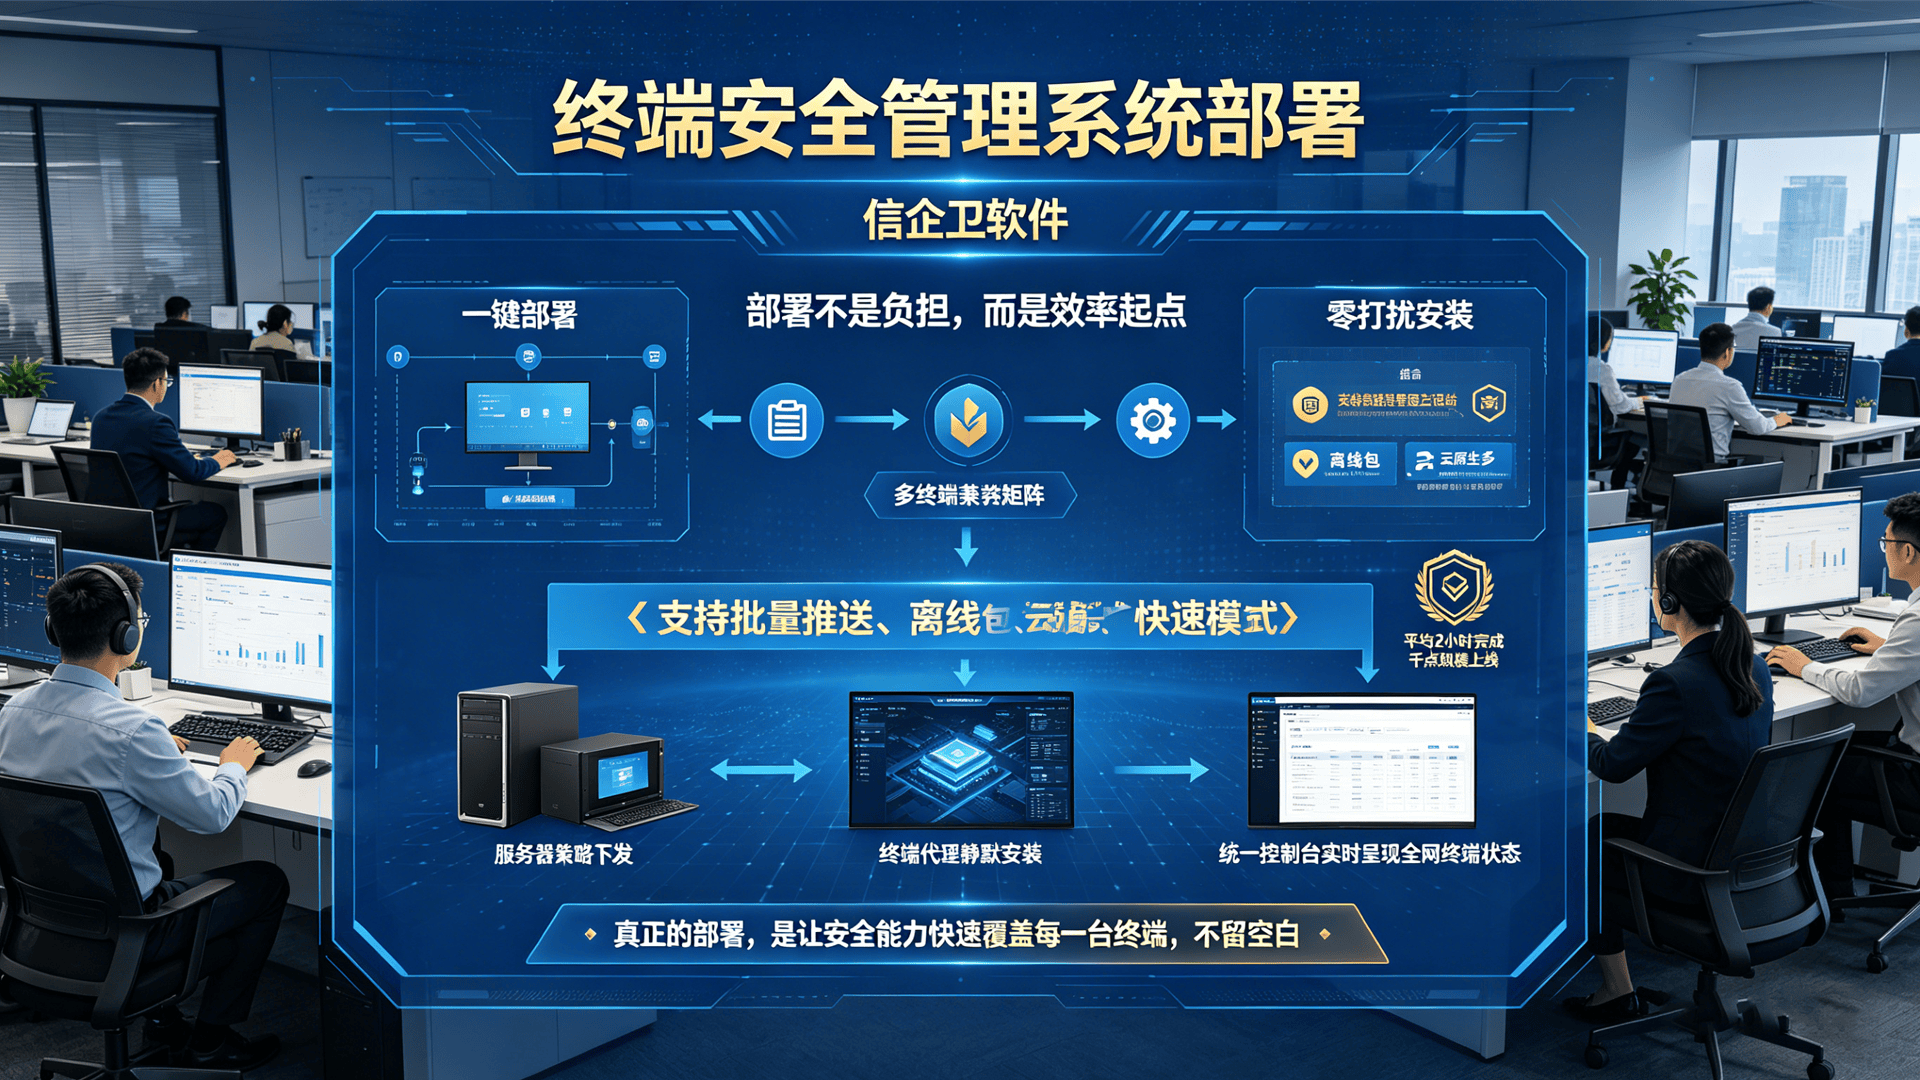
每到年底资产盘点季,很多企业IT部门都要经历一场"集体噩梦"。几个人拿着打印出来的Excel表格,挨个办公室跑,一台一台地核对设备序列号,再
你有没有遇到过这种情况:公司明明买了安全软件,结果该泄露的还是泄露了?这不是个例。很多企业在安全投入上其实不少,但钱花出去,问题没解决。原因往往出在"
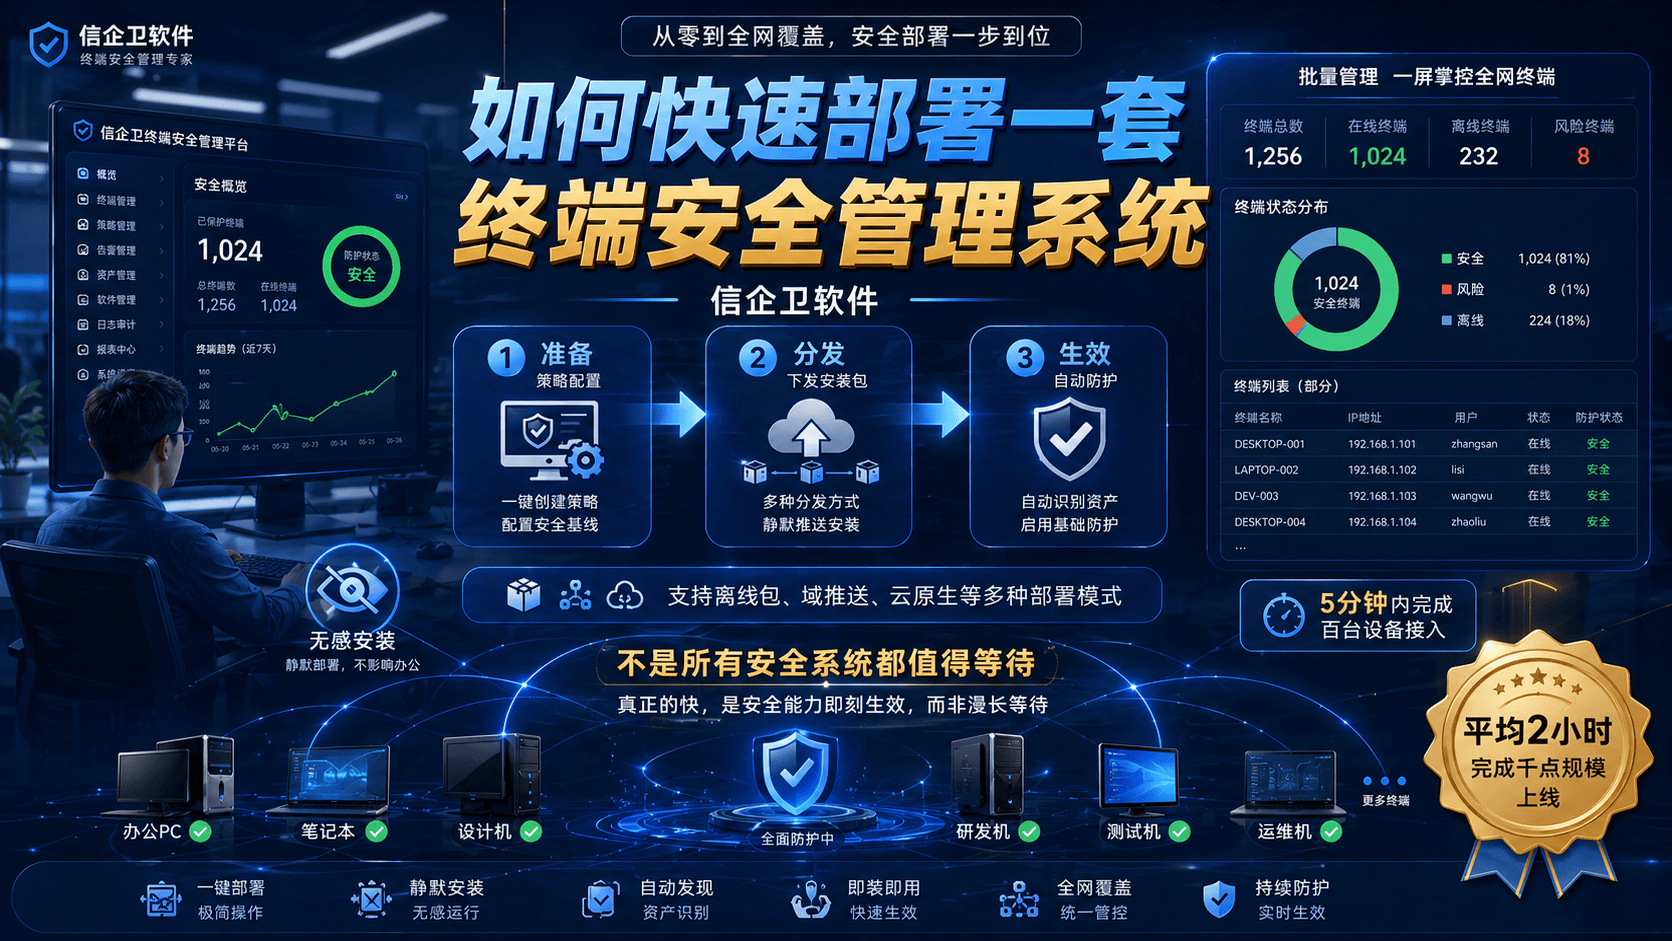
企业里电脑越来越多,系统越装越全,可一个问题却总是绕不开:设备是统一了,风险真的可控了吗?很多管理者都有类似的困惑——员工在电脑上做什么不清楚,文件怎么流转看不
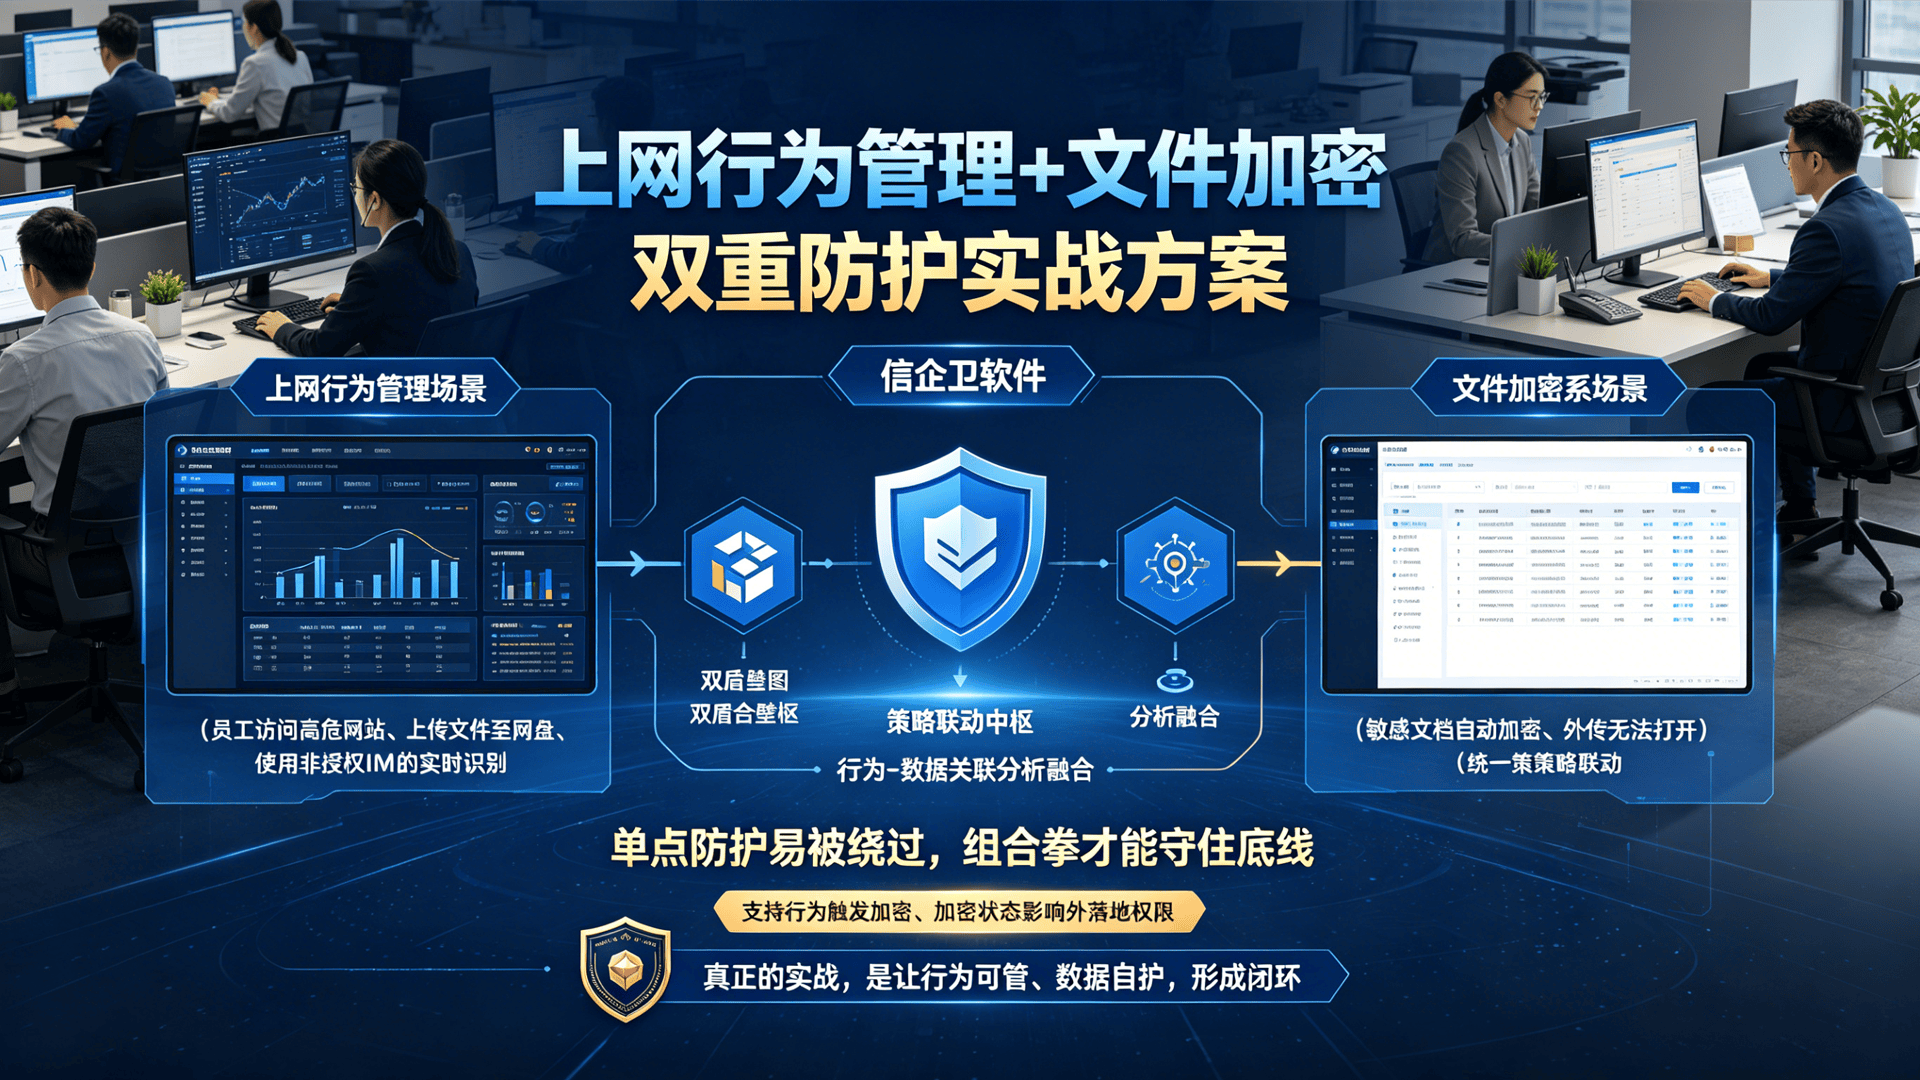
很多企业IT负责人都有这样的困惑:花了不少钱买了一套上网行为管理系统,结果员工照样刷短视频、聊闲天,数据泄露的事还是没能杜绝。问题出在哪?多半是选型的时候没搞清